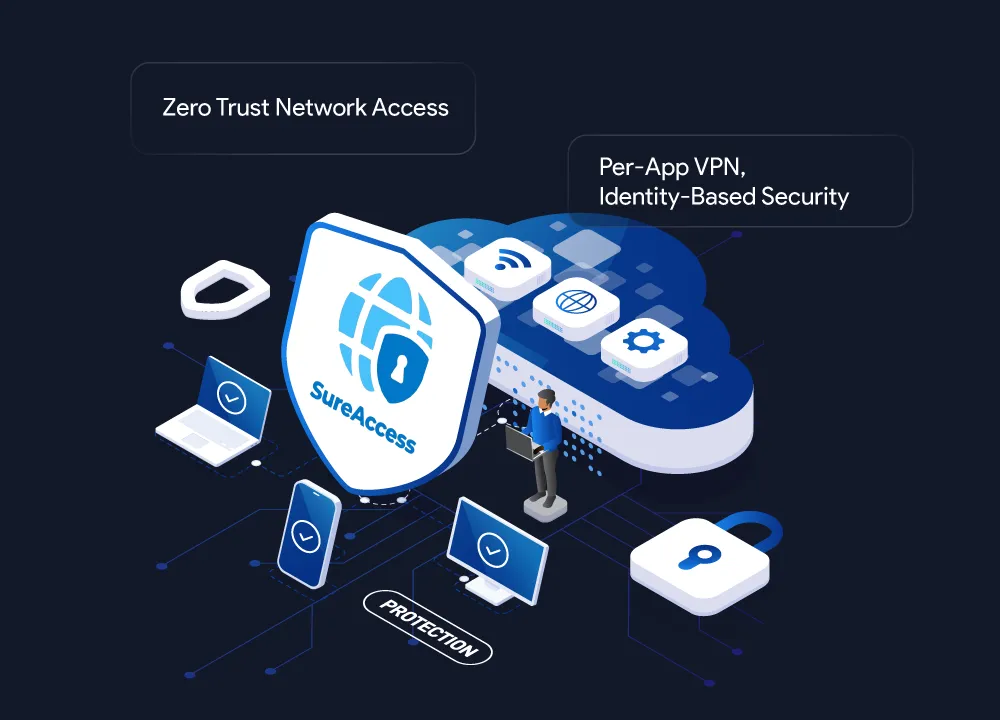
SureAccess : sécurisez l’accès à vos ressources professionnelles.
Vos équipes travaillent en agence, à distance ou sur le terrain. Avec SureAccess, contrôlez les ressources auxquelles elles se connectent et le trafic autorisé. MobiConnect configure cette solution d’accès réseau Zero Trust de 42Gears dans votre environnement SureMDM.
Ouvrir les bons accès, sans élargir inutilement le réseau
Des équipes connectées depuis différents réseaux
Un changement de réseau ne doit pas imposer une configuration improvisée. Les règles d’accès doivent suivre les appareils et les usages professionnels.
Des ressources internes à rendre accessibles
Intranet, application métier ou serveur de fichiers : chaque ressource nécessite un chemin réseau maîtrisé et une authentification adaptée.
Des accès trop larges à réduire
Un utilisateur n’a pas besoin d’accéder à tout le réseau pour utiliser une application. Définissez les destinations utiles à sa mission.
La solution en images et en vidéo
SureAccess en pratique
Webinaire officiel 42Gears en anglais : nouveautés SureMDM et présentation de SureAccess.
Comprendre le parcours d’accès
1. Appareil autorisé
Un terminal préparé et un utilisateur authentifié.
2. Accès SureAccess
Un tunnel chiffré et des règles de connexion.
3. Ressources définies
Les domaines et plages IP autorisés par l’administrateur.
Schéma de principe MobiConnect : les règles et les intégrations dépendent du parcours configuré. Documentation officielle.
Contrôlez les connexions depuis vos terminaux gérés
Cibler les ressources autorisées
Définissez les noms de domaine et plages IP accessibles via SureAccess. Les règles distinguent les destinations à acheminer dans le tunnel des autres accès.
Acheminer uniquement le trafic utile
Le routage sélectif évite de faire passer systématiquement tout le trafic par le même chemin. Les profils précisent les destinations concernées ; le VPN par application dépend de la plateforme.
Relier l’accès à l’authentification
Configurez l’authentification avec SureIdP ou un fournisseur compatible, notamment via SAML ou OAuth. L’identité s’intègre au parcours de connexion au tunnel.
Chiffrer les connexions professionnelles
SureAccess s’appuie sur WireGuard pour transporter le trafic dans un tunnel chiffré. Les règles réseau déterminent ensuite les ressources atteignables.
Déployer les profils depuis SureMDM
Distribuez les configurations aux groupes d’appareils concernés. Un pilote permet de vérifier les connexions métier et les règles avant le déploiement au parc.
Encadrer le Web et les transferts sur Windows
Les profils compatibles permettent de bloquer des URL et de définir des destinations de transfert de données. La documentation annonce les fonctions DLP sur macOS comme à venir : elles ne sont pas présentées ici comme disponibles.
Une architecture adaptée à vos ressources
Pour les services accessibles sur Internet
Le nœud Front-End hébergé dans le cloud 42Gears constitue le point d’entrée de SureAccess. Il applique les règles de routage configurées pour les services concernés.
Pour l’intranet et les ressources privées
Une passerelle Back-End sur un serveur Linux de votre infrastructure relaie les accès vers les ressources internes. Sa configuration comprend les routes, la résolution DNS et les flux réseau nécessaires.
Des usages concrets pour les équipes mobiles
Applications métier sur le terrain
Donnez aux terminaux gérés un accès ciblé aux services nécessaires à la saisie, à la consultation ou à la synchronisation des données.
Accès distant à l’intranet
Reliez les utilisateurs autorisés aux applications internes à travers la passerelle prévue, avec des règles adaptées à votre réseau.
MobiConnect configure la solution pour vos usages
1. Cadrer les usages
Nous identifions les applications, utilisateurs et appareils concernés, puis les contraintes du système d’information.
2. Configurer et déployer
Nous configurons les intégrations et les profils, vérifions un pilote représentatif, puis organisons le déploiement progressif.
3. Transmettre aux équipes
Nous formons les administrateurs aux règles retenues et aux contrôles utiles pour l’exploitation de la solution.
Compatibilité et prérequis
SureAccess est proposé en option pour les offres SureMDM Premium et Enterprise. Le client, le profil et l’authentification doivent être compatibles avec les systèmes et versions retenus. Les environnements Android, iOS, Windows et macOS sont couverts par la présentation éditeur, avec des différences de fonctions. Les accès privés nécessitent une passerelle Back-End ; les flux, DNS et règles de pare-feu sont vérifiés avant mise en service.
Questions fréquentes
SureAccess remplace-t-il la gestion des appareils ?
Non. SureMDM administre les terminaux et distribue leurs configurations. SureAccess complète cet environnement en contrôlant la connexion aux ressources professionnelles.
Faut-il installer un serveur dans notre infrastructure ?
L’accès aux ressources internes utilise une passerelle Back-End hébergée chez vous. La configuration Front-End seule convient aux services exposés sur Internet ; elle ne fournit pas un accès aux adresses privées.
Pouvons-nous conserver notre fournisseur d’identité ?
Oui, une fédération peut être configurée avec un fournisseur et un protocole pris en charge. Le choix entre SAML, OAuth ou SureIdP dépend de votre environnement.
Quelle différence avec SureIdP ?
SureIdP gère les identités et l’authentification. SureAccess contrôle le trafic réseau vers les ressources. Les deux solutions peuvent être associées sans remplir le même rôle.
Brochure et webinaire SureAccess
Approfondir avec 42Gears
Consultez la brochure et le webinaire officiel de SureAccess. La session présente également des évolutions de SureMDM.
Discutons de vos accès et de votre environnement IT
Présentez-nous vos usages et les outils déjà en place. Nous vous aidons à choisir la configuration et les licences adaptées à votre organisation.